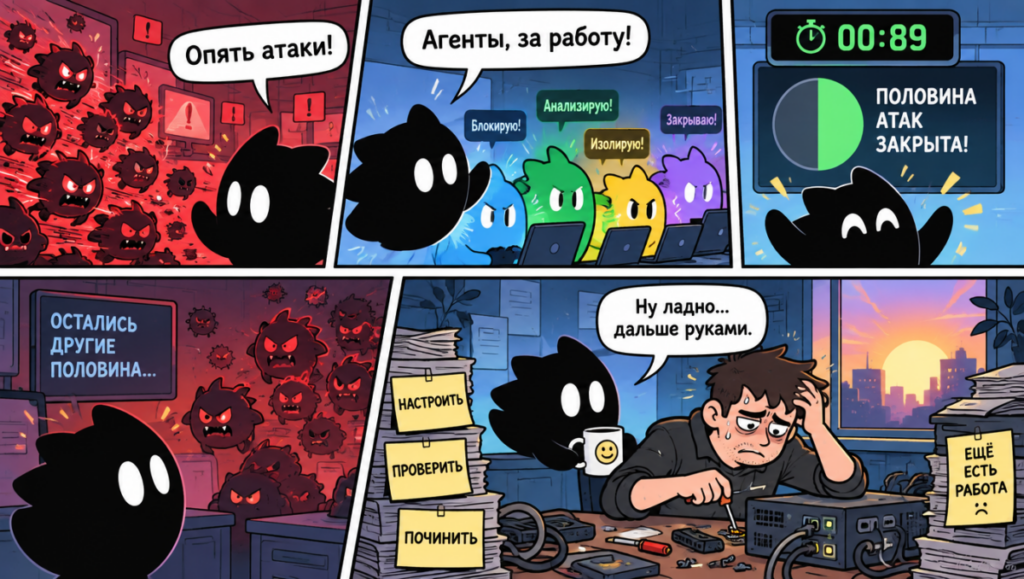
OpenAI Daybreak и защитная компания Sophos представили результаты совместного внедрения умных агентов: автономные системы начали закрывать больше половины инцидентов безопасности без участия человека, а среднее время первичного ответа на угрозу сократилось с 38 минут до 89 секунд. Для любого бизнеса это звучит как долгожданный финал бесконечной рутины — кажется, достаточно подключить нейросеть, и дежурные инженеры смогут спокойно выдохнуть. Но за громким заявлением о сокращении времени расследования на 96% стоят жесткие рамки: рекордную скорость зафиксировали только на тех делах, которые агентам разрешили разобрать до конца, а все рискованные и разрушительные действия люди по-прежнему держат под собственным контролем.
Откуда взялись 89 секунд и как устроен конвейер
В основе системы лежит платформа Sophos Fusion, куда каждый день стекаются триллионы событий от сотен внешних сервисов и защитных программ. Для девяти центров мониторинга этот колоссальный шум ужимается примерно в одну-две тысячи реальных инцидентов в сутки. Раньше каждый случай требовал от аналитика открыть десятки вкладок, сопоставить журналы входов, проверить подозрительные файлы и понять, ложная это тревога или настоящая атака. В среднем на первичный разбор инцидента уходило около 38 минут.
С приходом агентов в программе Daybreak цепочку перестроили. Специализированный агент расследования собирает контекст клиента, признаки компрометации и свежие данные об угрозах. Затем модель планирования запускает цикл из трех шагов: составляет план действий, выполняет конкретные проверки и формирует отчет с рекомендациями. Если случай типовой и входит в список заранее одобренных сценариев, система сама закрывает дело. Сравнение 38 минут и 89 секунд как раз и дает те самые 96% экономии времени, которые попали во все заголовки.
«Почти половина дел закрывается агентами, а среднее время упало до 89 секунд благодаря новой программе. Все, в чем мы не уверены, сразу передается на суд человека».
Так эти результаты комментировал технический директор Джон Петерсон. На той же странице он напомнил, что прежний результат живой команды в 38 минут уже опережал большинство корпоративных центров: агентов подключили к заранее отлаженному конвейеру.
Почему эти цифры были известны за несколько месяцев до отчета
Если изучить хронологию, связка из 89 секунд и 52% закрытых инцидентов появилась в новостях вовсе не в октябре. Еще 28 мая разработчики опубликовали те же цифры за год работы своей системы — без упоминания Daybreak. В июне компании объявили о партнерстве, а осенняя публикация лишь показала интеграцию новых моделей.
Независимые отраслевые обозреватели сразу обратили внимание, что перед нами внутренние метрики самих разработчиков, а не результаты независимого аудита. Компании не раскрывают процент ложных срабатываний, выборку инцидентов и то, сколько раз агенты делали ошибочные выводы. Кроме того, 89 секунд — это среднее время исключительно по тем инцидентам, которые дошли до финала внутри нейросетевого контура. Все сложные случаи, где потребовалось участие инженера, в этот тайминг просто не включены.
Практические сценарии автоматизации, разборы новых инструментов и честный взгляд на возможности нейросетей мы регулярно публикуем в сообществе: присоединяйтесь к Telegram-каналу Ковчег, чтобы следить за развитием технологий без лишнего маркетингового шума.
Оставшаяся половина очереди и запрет на разрушительные шаги
Если система берет на себя 52% инцидентов, оставшиеся 48% требуют вдумчивой работы аналитиков. И эта половина зачастую оказывается самой критичной для безопасности компании.
«Все обращают внимание на 52 процента автоматизации, но оставшиеся 48 процентов не менее важны».
Об этом отдельно напоминал старший вице-президент по продуктам Роб Харрисон. Причина такого разделения кроется в цене ошибки. В информационной безопасности существуют так называемые разрушительные действия: принудительная изоляция рабочего сервера от сети, аварийное завершение системных процессов, блокировка учетных записей руководства или удаление файлов. Если автономный агент ошибется в безобидном скрипте и отключит от интернета сервер базы данных интернет-магазина в разгар распродажи, ущерб от такой защиты многократно превысит последствия атаки. Поэтому право нажимать на аварийный рубильник по-прежнему оставляют человеку.
Какая настройка определяет, защитят вас или просто пришлют отчет
Конечные клиенты не получают прямого доступа к закрытым моделям защиты: весь интеллект встроен внутрь управляемого сервиса. Но то, насколько система сможет вам помочь в критическую минуту, зависит от одного переключателя в административной панели платформы. На выбор доступно три режима реагирования на инциденты.

Первый режим — Authorize: команда безопасности получает право немедленно изолировать скомпрометированный компьютер и остановить распространение вредоносного кода, а отчет вам отправят уже после локализации пожара. Второй — Collaborate: специалисты проведут расследование и подготовят подробные рекомендации, но не станут вмешиваться в работу вашей инфраструктуры без письменного согласия ответственного сотрудника.
Самая опасная ловушка кроется в третьем режиме — Notify Only. Если в настройках выставлен этот пункт, служба безопасности имеет право лишь наблюдать и присылать уведомления о замеченной активности. Ни дежурный аналитик, ни скоростной агент за 89 секунд не станут глушить вирус или отключать зараженный узел. Если системный администратор спит с выключенным телефоном, сеть будет заражена, несмотря на все передовые алгоритмы.
Что этот опыт показывает тем, кто строит своих агентов
Этот кейс дает понятный урок: агенты действительно забирают рутину — собирают логи, проверяют базы и готовят типовые заключения за секунды вместо десятков минут. Но успех держится не на вере во всемогущество модели, а на жестком разделении труда.
Моделям доверили только то, где цена ошибки предсказуема, а критерии успеха жестко очерчены правилами. Вся серая зона, нестандартное поведение и действия с высоким риском передаются людям. Если вы планируете внедрять агентов в рабочие процессы своей компании, начинайте именно с проведения этой границы: определите, какие решения программа может принимать самостоятельно, а где окончательная подпись всегда должна оставаться за человеком.