
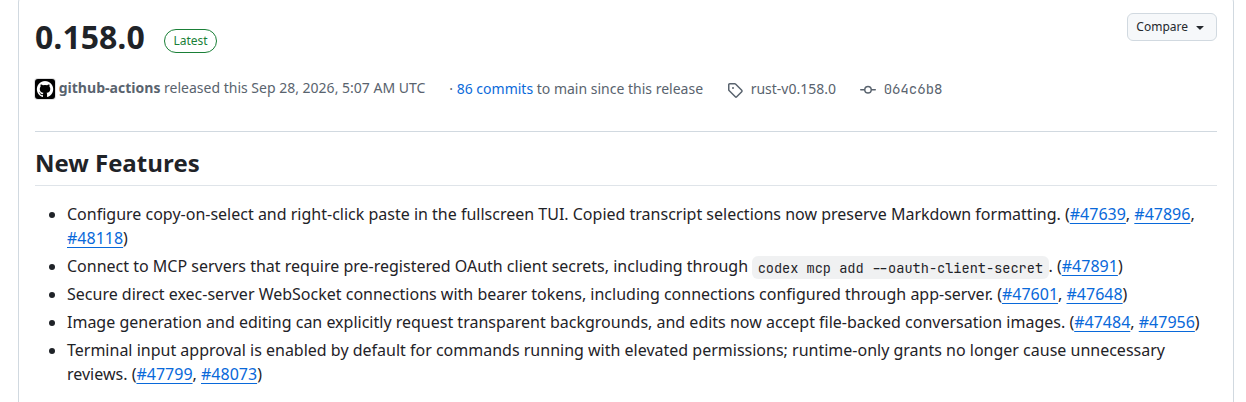
Если вы настраиваете консольный ассистент Codex для работы с внешними серверами протокола MCP, передать секрет клиента заранее теперь можно в одной команде. Раньше система принимала только открытый идентификатор, а секретный ключ передать было некуда. Авторизация на защищенных серверах обрывалась до получения рабочего токена. В свежем обновлении 0.158.0 от 28 сентября 2026 года появился специальный параметр для консоли, который сохраняет закрытый ключ в конфигурацию сервера и закрывает этот пробел.
Почему авторизация обрывалась на полпути
Протокол MCP позволяет подключать инструменты внешних разработчиков прямо в консоль. Многие серверы требуют стандартную процедуру входа OAuth. Когда вы заранее создаете клиентское приложение у своего провайдера, вам выдают пару данных: открытый идентификатор и секретный ключ. Без второго элемента сервер безопасности отказывается подтверждать подлинность клиента.
В прошлых версиях Codex умел сохранять только открытый идентификатор. Когда утилита пыталась обменять временный код на рабочий доступ или обновить токен, провайдер ожидал подтверждения. Секрета в запросе не было, и авторизация тихо останавливалась с ошибкой.

Когда сервер требует подтверждения подлинности программы, одного номера недостаточно: без закрытого ключа обмен временного кода на рабочий доступ просто не происходит.
Инженерам приходилось бросать настройку или искать обходные пути. Теперь логика полностью соответствует требованиям конфиденциальных клиентов.
Как устроен новый параметр в командной строке
Свежий релиз 0.158.0 добавил флаг oauth-client-secret. Он используется вместе с привычным флагом идентификатора клиента. Вы передаете оба значения сразу при добавлении сервера, и утилита сохраняет их в настройках.
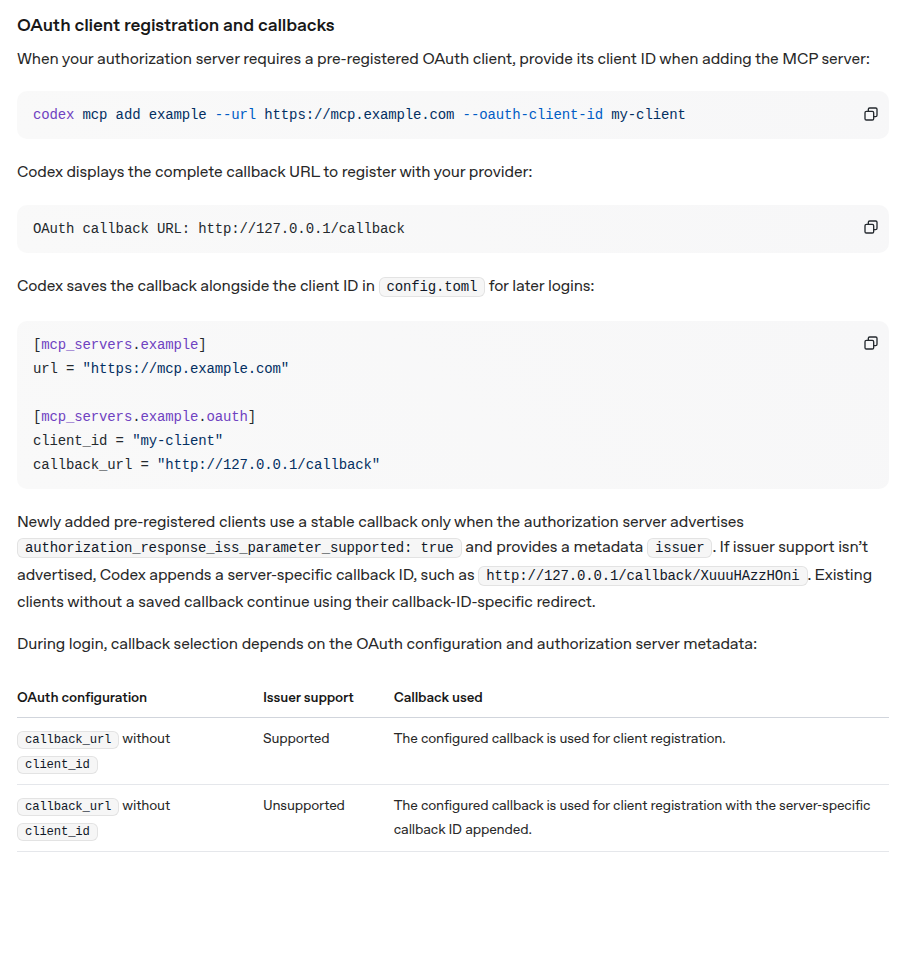
Секретный ключ обязателен и не может оставаться пустым. Точно такое же поле появилось в настройках расширений под именем clientSecret. Механизм авторизации теперь поддержан на трех уровнях: в терминале, во внутреннем сервере приложения и в подключаемых модулях.
В коде обновления заложены два стандартных способа передачи секрета при обновлении токена: через заголовок авторизации и в теле запроса. Программа сама выбирает нужный метод при контакте с сервером.

Если вы хотите уверенно связывать инструменты с умными помощниками и автоматизировать рутину, заглядывайте в наш канал Ковчег в Telegram, читайте материалы в сообществе Ковчег в MAX или проходите практическое обучение по Make и автоматизации.
Где хранятся ключи и как защищены данные
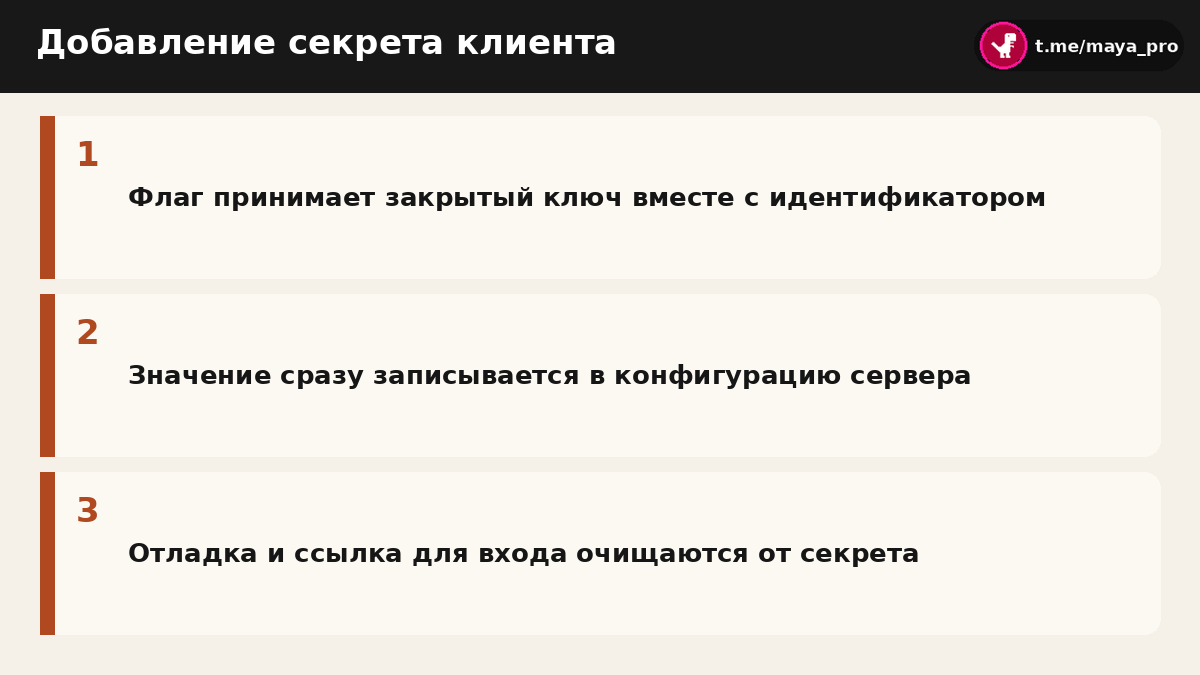
Консоль записывает переданный секрет прямо в конфигурационный файл сервера. Разработчики позаботились о том, чтобы эти данные не утекли в открытый доступ при повседневной работе.
Секрет автоматически вырезается из журналов отладки, даже если включен подробный режим сообщений. Параметр никогда не попадает в ссылку входа, которую вы открываете в браузере, и не сохраняется в готовых записях выданных токенов.
Если вы обновляете ключи доступа или меняете настройки сервера, программа сразу сбрасывает старый кэш соединения и просит подтвердить вход заново.
Если вы измените идентификатор или секрет в файле настроек, старый кэш соединения сбрасывается. Программа проверит соответствие ключей еще до запроса к серверу и не станет отправлять устаревшие данные.
Почему на сайте разработчиков пока нет этого флага
Релиз с новым параметром уже вышел, но справочник на официальном портале пока отстает от кода. В документации по-прежнему описаны только параметры идентификатора клиента и адреса ресурса.

В разделе протокола MCP та же картина: в примерах показан лишь открытый номер и обратный адрес. Упоминаний нового флага в текстах руководств на момент выхода сборки нет. Для открытых проектов это обычное дело: код релиза выходит быстрее, чем обновляются статьи в справке.
Не пугайтесь, если документация на сайте молчит о новых параметрах: ориентируйтесь на версию установленной консоли и реальные возможности программы.
Не нужно искать скрытые инструкции на сайте. Если ваша версия утилиты обновилась до актуальной, флаг уже готов к работе.
Каких иллюзий стоит избегать при настройке
Новый флаг нужен далеко не каждому подключению. Большинство серверов работают как публичные клиенты и прекрасно обходятся без закрытых ключей или регистрируются автоматически. Если провайдер не выдавал секрет, указывать его не требуется.
Секретные ключи не переносятся в системное хранилище паролей операционной системы. Они лежат в локальной конфигурации утилиты, поэтому следить за доступом к файлам проекта нужно самостоятельно.
Диалоговое окно в браузере не умеет читать конфигурационные файлы вашей машины. Нововведение работает только в терминале, локальном сервере приложения и расширениях. Для рабочих задач автоматизации этого более чем достаточно.