
Cursor Rollouts — это новый инструмент контроля выкладки в среде Cursor, который вместе с ботом Security Review автоматизирует финальный этап доставки кода в прод. Пока вы заняты новыми задачами, боты берут под контроль изменения в проекте: один ищет уязвимости прямо в пул-реквесте, а второй следит за поведением сервиса на серверах. Если вы хоть раз ловили сбой после безобидного релиза, то хорошо знаете эту тревогу.

Зачем отдавать контроль выкатки боту
Нейросети пишут код за считанные минуты, но узкое горлышко сместилось на этап проверки и доставки. Когда в репозиторий за день вливаются десятки изменений, уследить за каждым файлом тяжело. Ошибки проскальзывают в основную ветку, и после деплоя инженеры гадают, какой именно коммит поднял задержку ответов или сломал заказ.

Часто корень беды кроется в пробелах телеметрии. Разработчик обновил запрос к базе, но забыл добавить метрики. В итоге сервис тихо деградирует: глобальные алерты молчат, пока клиенты не начнут писать жалобы. Эту слепую зону между написанием кода и его работой в боевой среде и закрывают новые боты.
Главный риск при частых релизах — слепые зоны в телеметрии, когда поломка одного сервиса остаётся незамеченной до жалоб пользователей.
Как Rollouts следит за сервисом от пул-реквеста до прода
Rollouts начинает работу ещё до мержа. Как только вы открываете пул-реквест, бот читает дифф и публикует план мониторинга в комментариях к задаче. В нём зафиксированы риски, ожидаемый эффект, нужные метрики и пробелы в телеметрии. Если коду не хватает логов, бот предупредит об этом сразу. Вы можете отредактировать план руками, и система учтёт правки.


После выкатки бот сверяет метрики, логи и трейсы с базовой линией до деплоя. Вердикт выносится по каждому окружению отдельно: стейджинг может быть зелёным, а на проде возникнет регрессия. При этом бот отличает плановый прогрев кэша от поломки и замечает сбой на одном эндпоинте в одном регионе задолго до общего алерта.
Если вы внедряете умные инструменты в разработку и бизнес-процессы, заглядывайте в наш телеграм-канал Ковчег, читайте статьи в MAX или приходите на обучение связкам Cursor, Make и нейросетей, где мы на практике разбираем автоматизацию без лишней теории.
Что происходит при сбое и почему человек остаётся главным
Когда Rollouts видит деградацию, он указывает на подозрительное изменение и отправляет уведомление автору. Бот может поставить ступенчатую доставку на паузу, если режим уже настроен, либо сформировать пул-реквест на откат. В журнале изменений также отмечена возможность передать задачу агенту для подготовки срочного фикса.

Но здесь действует строгое правило: бот не откатывает сервис сам и не мержит ветки без спроса. Пул-реквест на откат ждёт подтверждения дежурного инженера. Только человек решает, нужно ли немедленно вернуть старую версию. Интеграция с фичефлагами, заморозка деплоев и релизные поезда пока в разработке и появятся позже.
Бот может подготовить пул-реквест на откат или передать задачу агенту, но окончательное решение об изменении продакшена всегда остаётся за человеком.
Как Security Review находит уязвимости прямо в коде
Второй бот, Security Review, отвечает за поиск реальных уязвимостей. Он сканирует пул-реквест в контексте всей кодовой базы, оставляет один комментарий и пропускает черновики. Стиль оставляет Bugbot, а сам ищет опасные бреши. На внутреннем графике Cursor среднее время проверки снизилось с 4.8 до 3.8 минут, а принятие правок выросло до 60–70%.


Бот ловит инъекции SQL, команд и шаблонов, а в блоге упомянут LDAP. В журнале изменений описаны уязвимости с редиректами и подделкой запросов на стороне сервера. Также бот видит маршруты, где проверка авторизации отвалилась после рефакторинга, находит утекшие секреты, небезопасные дефолты и уязвимые библиотеки. Каждая находка содержит критичность, вероятный путь атаки и фикс в один клик. Поддерживаются командные правила, а отклонённое замечание больше не повторяется.
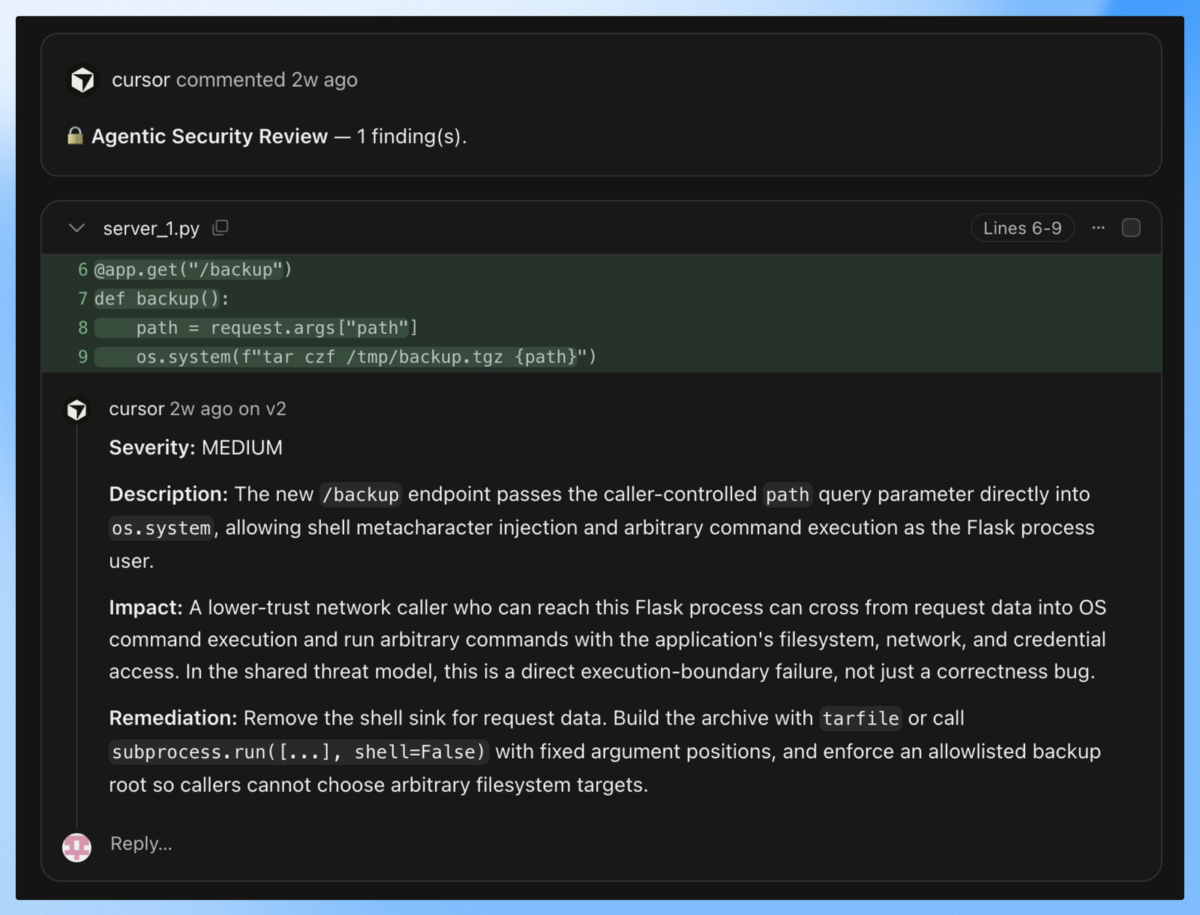
Хорошая проверка безопасности смотрит на весь проект целиком, замечая вызовы без авторизации там, где обычный рефакторинг просто переставил строки местами.
Кому открыли доступ и как протестировать ботов
Оба бота доступны с 23 сентября 2026 года на тарифах Teams и Enterprise. Индивидуальным разработчикам на базовых планах функции пока не открыли. Включаются боты на вкладке автоматизаций в панели управления и начинают следить со следующего пул-реквеста.
Чтобы команды проверили инструменты в деле, в журнале изменений объявили тестовый период на десять дней. На тарифе Teams дают кредиты примерно на 50 изменений, а на тарифе Enterprise — примерно на 500 изменений. Этого вполне достаточно, чтобы обкатать связку на реальных проектах и сделать выкладку в прод спокойной.