Cursor Origin — это среда для работы с кодом и репозиториями, в которой искусственный интеллект может не просто подсказывать отдельные строчки, но и самостоятельно готовить полноценные изменения. 13 октября платформа открыла официальный маркетплейс приложений: теперь прямо к репозиторию можно подключать внешние сервисы для сборки, тестирования и защиты проекта. Но вместе с витриной открылись и две неочевидные детали. Во-первых, если сторонний разработчик пометил свой инструмент как «публичный», в каталоге он всё равно не появится до ручной проверки модераторами. Во-вторых, даже специализированный сканер зависимостей, призванный защитить репозиторий от вредоносных пакетов, не начнёт проверять работу автономного агента, пока вы сами не подключите и не авторизуете его учётную запись.
Что появилось на витрине и кого туда пустили
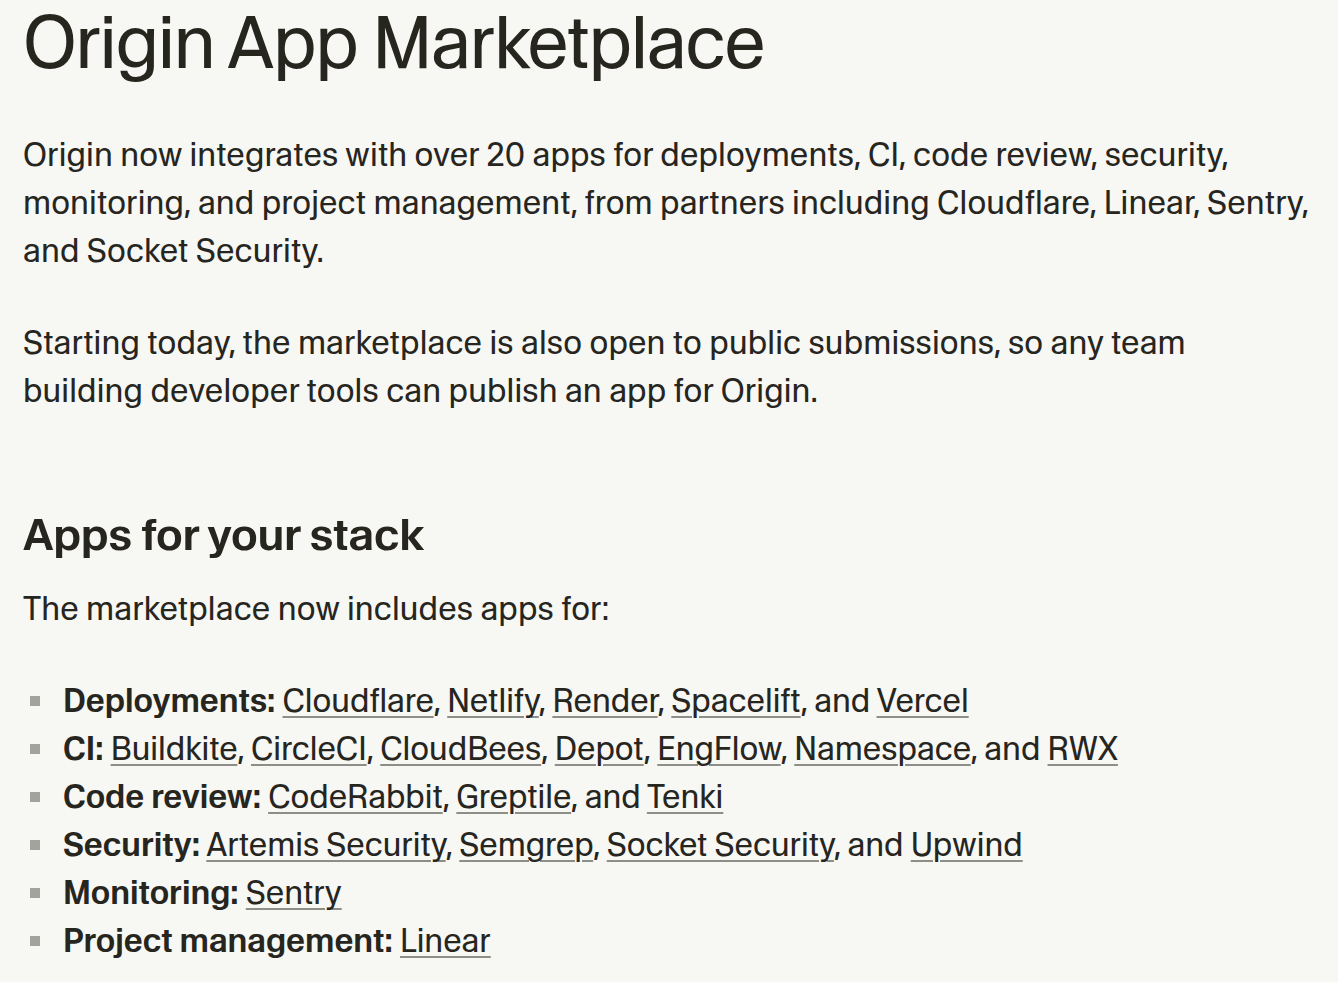
До открытия каталога подключение сторонних сервисов к Origin оставалось закрытой историей для узкого круга партнёров. В чейнджлоге от 13 октября разработчики объявили, что каталог насчитывает уже больше двадцати готовых интеграций. Среди них есть инструменты для выкладки проектов вроде Cloudflare, средства мониторинга вроде Sentry, трекеры задач уровня Linear и системы безопасности вроде Socket Security.
Главное новшество заключается в том, что маркетплейс перестал быть закрытым клубом: теперь подать заявку на размещение своего расширения может любая команда разработчиков. Внутри Origin такие расширения работают как полноценные приложения, которые могут реагировать на события в репозитории, взаимодействовать с кодом и встраивать свои проверки прямо в процесс согласования изменений.
Почему публичная ссылка не делает приложение частью каталога
Для создателей инструментов процесс публикации разделили на несколько чётких этапов, и здесь кроется частая путаница. Когда вы создаёте приложение в своём рабочем пространстве, оно изначально получает статус приватного. Им может пользоваться только создатель и его непосредственная команда.
Если автор переключает тумблер в положение «публичное», многие ошибочно ждут немедленного появления карточки на главной странице маркетплейса. На практике статус Public даёт только возможность установить инструмент по прямой ссылке. Чтобы попасть на общую витрину со статусом Listed, проект должен пройти обязательную проверку со стороны команды Cursor. Разработчик обязан приложить подробное описание и записать демонстрационное видео длительностью от пяти до десяти минут, где без купюр показаны установка, базовые сценарии и удаление. При этом постоянный адрес приложения после попадания в список изменить уже нельзя, а если программу снимут с публикации, для возвращения на витрину придётся отправлять заявку заново.

Если вы хотите глубже понимать, как связывать нейросети с реальными рабочими процессами и кодом, заглядывайте в наш Telegram-канал: там мы разбираем практические сценарии без лишней воды.
Агент подтянул библиотеку: как Socket ловит опасные зависимости
Появление каталога совпало с решением одной из главных проблем автономной разработки — бесконтрольного добавления внешних библиотек. 14 октября для Origin вышло официальное приложение Socket Security. Когда ИИ-ассистент решает сложную задачу, он нередко сам находит нужный пакет в открытом доступе, прописывает его в манифест и обновляет файл фиксации версий. Человек при беглом взгляде на pull request может просто не заметить сомнительную строчку или подменённое имя пакета.
Приложение Socket берёт эту рутину на себя: при открытии запроса на слияние или появлении свежего коммита сканер сопоставляет целевую ветку с итоговым результатом слияния. Он проверяет манифесты и файлы блокировок даже во вложенных пакетах крупных монорепозиториев. Если библиотека содержит вредоносный код, скрытый доступ к сети или критические уязвимости, на странице проверки появляется подробный отчёт с оценкой рисков и прямым предупреждением для команды.
Где заканчивается магия: подключение организации и границы беты
Самая опасная иллюзия новичка — решить, что безопасность и внешние сервисы в Origin включены по умолчанию просто потому, что о них написали в новостях. Сканер не начнёт защищать проект сам по себе. Чтобы проверки заработали, администратор репозитория должен зайти в каталог приложений, установить Socket, авторизовать организацию в сервисе и явно подтвердить связь между аккаунтами. До этого шага никаких проверок в фоновом режиме происходить не будет.

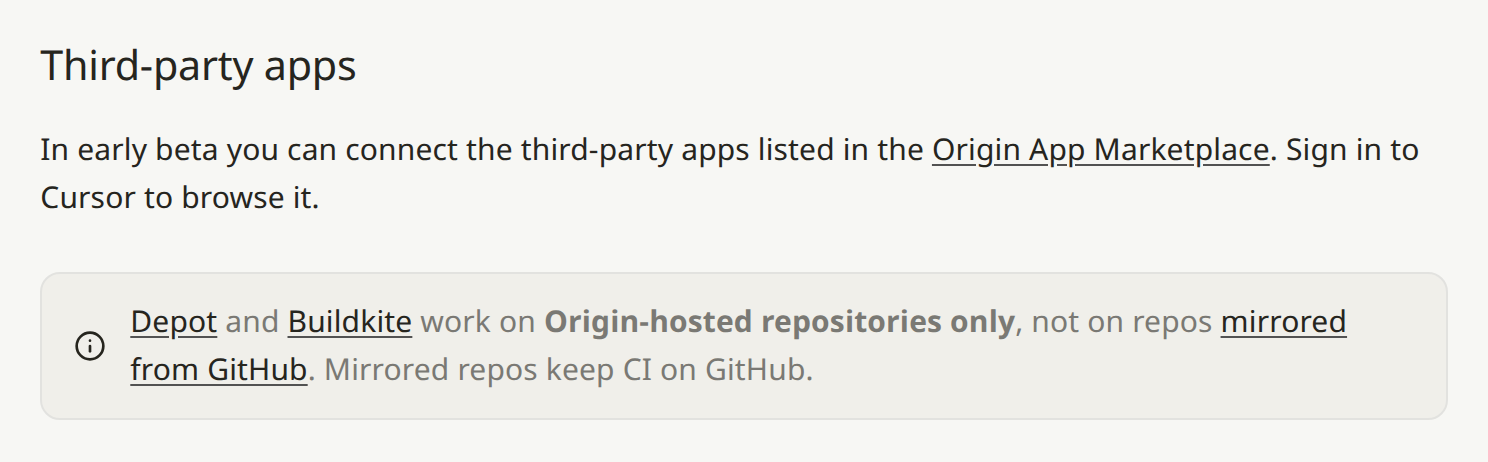
Кроме того, сам Origin всё ещё находится в стадии ранней беты, поэтому у каталога есть чёткие инфраструктурные границы. Например, популярные инструменты непрерывной интеграции Depot и Buildkite полноценно работают только на тех репозиториях, которые изначально созданы и хранятся на серверах Origin. Если проект зеркалируется с GitHub, процессы сборки и тестирования по-прежнему остаются на стороне GitHub. А специальный плагин Origin Apps для редактора Cursor — это не позиция в магазине, а вспомогательный набор инструкций, помогающий спланировать перенос старых расширений под новый формат.
Открытие маркетплейса превращает Origin из изолированного редактора в полноценную платформу для командной разработки. Но доверять ИИ-агентам закрытие задач вслепую по-прежнему нельзя: автоматизация приносит пользу только тогда, когда разработчик сам понимает границы инструментов, проверяет настройки доступов и вручную включает контроль за зависимостями.