Когда вы запускаете агента Claude для работы с кодом и базами данных, главный риск упирается в безопасность. Если модель выполняет команды в терминале и ходит по внешним API, обычных текстовых инструкций мало. Агент может случайно прочитать секретный токен или слить данные на сторонний сервер. Совместное решение Anthropic и NVIDIA переносит защиту за пределы модели: среда Claude Managed Agents изолирует управляющий цикл, а открытая система OpenShell блокирует опасные сетевые запросы и системные вызовы.
Зачем разделили цикл модели и рабочую песочницу
В привычной схеме агент крутится там же, где лежат рабочие файлы и ключи. Если передать пароли прямо в контейнер, языковая модель видит их открытым текстом. Любая ошибка в промпте или внешняя инъекция может заставить помощника вывести эти секреты в лог или отправить наружу.

В архитектуре Claude Managed Agents контур разделили на две независимые части. Мозг модели работает на серверах Anthropic, а запуск утилит и правка файлов происходят в изолированной песочнице. Пароли и токены лежат во внешнем хранилище vaults. В саму песочницу попадает лишь пустая строка-заглушка. Когда агент обращается к внешнему сервису, сетевой шлюз перехватывает запрос, сверяет адрес с белым списком и только на выходе подставляет боевой ключ.
Когда модель не видит настоящий пароль, она физически не сможет отправить его в чужую сеть или вписать в файл.
Как сетевой экран OpenShell режет запросы по умолчанию
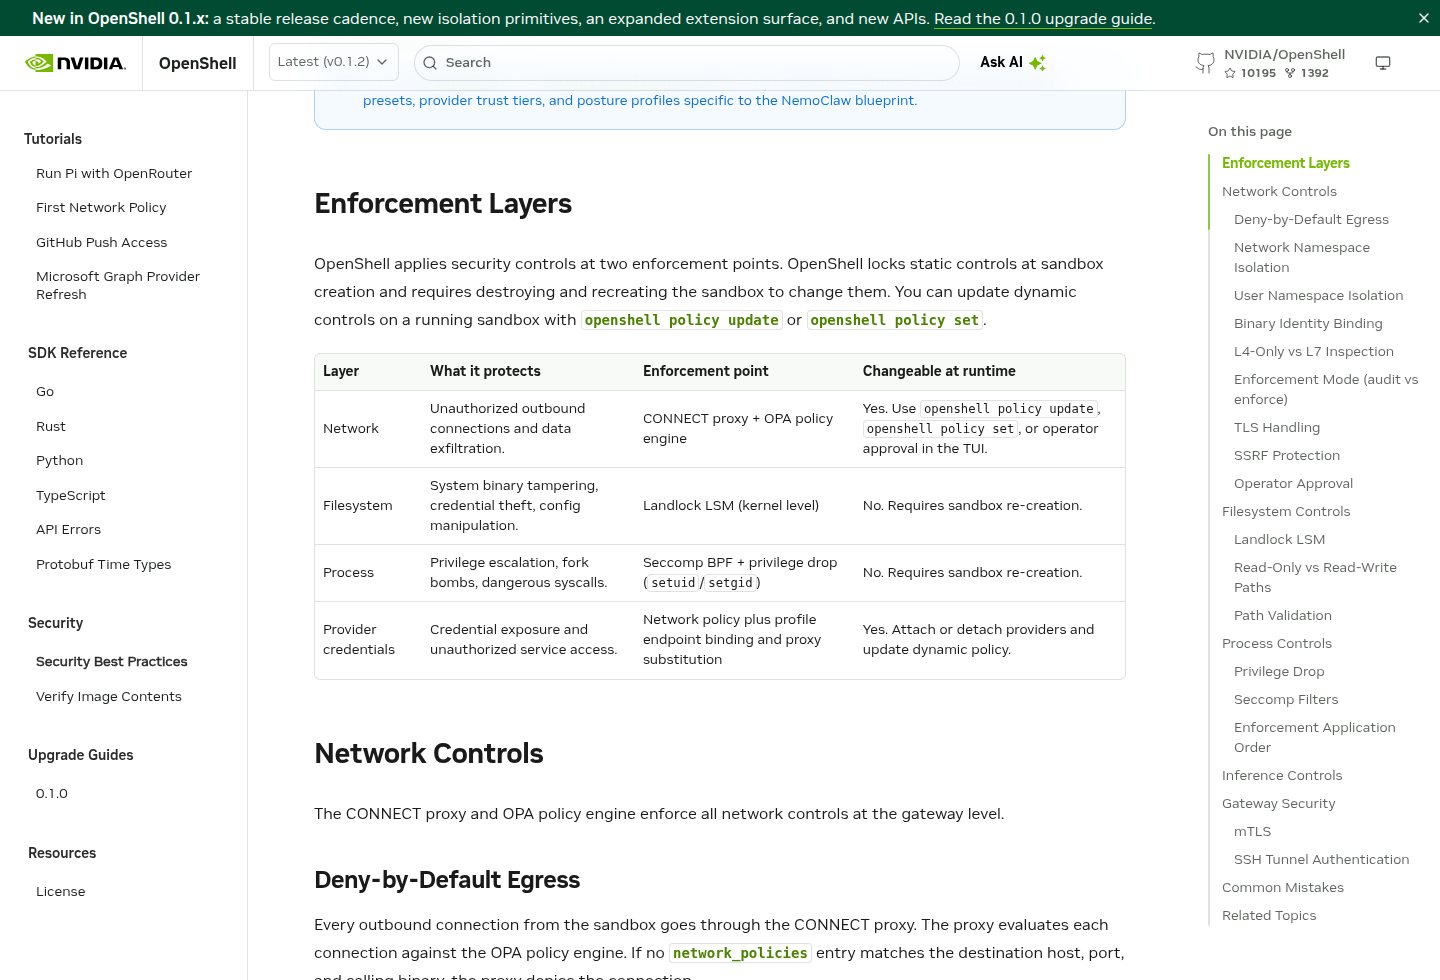
Второй рубеж держит система OpenShell от NVIDIA под лицензией Apache-2.0. Ее базовый принцип предельно прост: исходящая сеть закрыта по умолчанию. Если адрес, порт и конкретная программа заранее не указаны в правилах, сетевой супервизор сразу обрывает связь. Каждое правило жестко привязывается к контрольной сумме исполняемого файла, поэтому подменить разрешенную утилиту вредоносным скриптом не получится.

Система умеет разбирать трафик на уровне протоколов. Например, вы разрешаете агенту команду curl к конкретному серверу строго на чтение. Запросы GET пройдут спокойно, а попытку передать данные через POST шлюз заблокирует. Но здесь есть важная техническая деталь: по умолчанию проверка протоколов работает в режиме аудита. Нарушения пишутся в лог, но запрос уходит, пока вы вручную не включите строгий режим принуждения.
Любая попытка отправить запрос на незнакомый сервер наглухо блокируется внешним сетевым шлюзом.
Если вы внедряете нейросети в реальные процессы, заходите в наш Telegram Ковчег, подписывайтесь на канал в MAX или приходите на практическое обучение автоматизациям, где мы разбираем настройку автономных помощников.
Почему правила для файлов и процессов фиксируют на старте
Защита песочницы работает не только в сети. Внутри контейнера OpenShell включает системные механизмы ядра Linux: модуль Landlock для файлов и фильтры seccomp для системных вызовов. Системные папки открыты только на чтение, а запись разрешена лишь в рабочий каталог проекта и временную папку. При этом корень файловой системы сделать доступным для записи система просто не позволит.
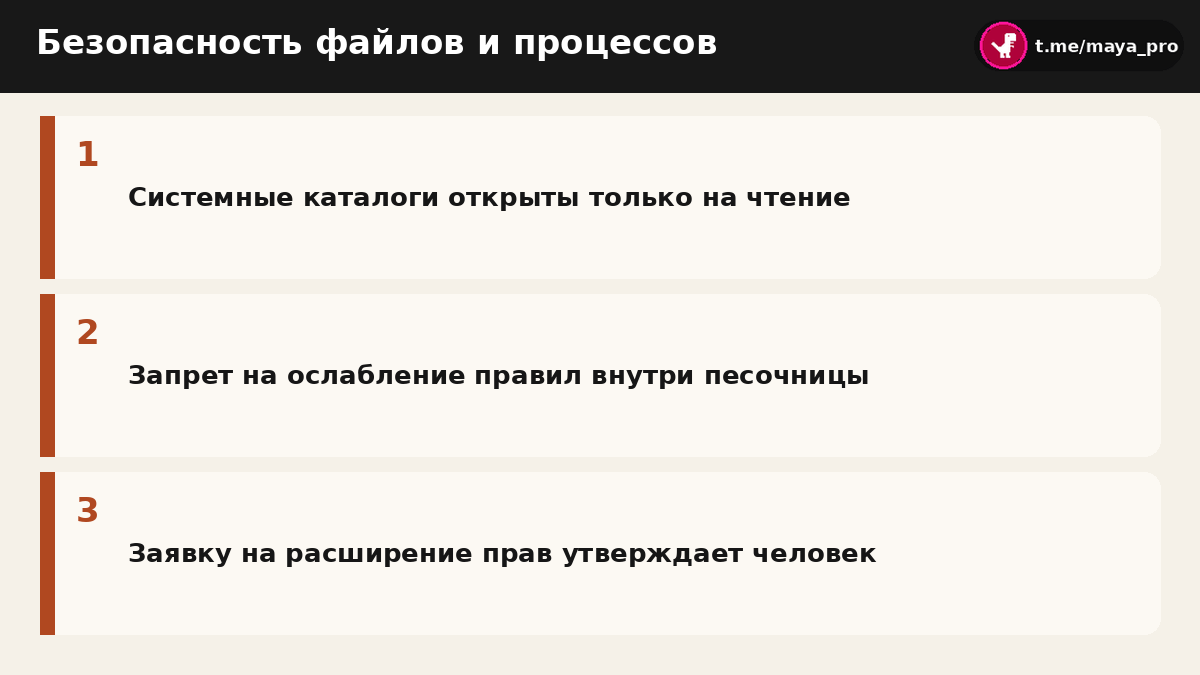
Такие ограничения фиксируются один раз при создании контейнера. Их нельзя ослабить на лету внутри работающей среды. Если агенту срочно понадобилась закрытая папка, придется создавать новую песочницу. Сетевые же правила можно менять динамически. Когда агенту нужен новый адрес, он отправляет заявку человеку. Одобрить ее может только оператор: сам себе выдать права ассистент не способен.
Агент не может самостоятельно поднять свои права, потому что доступ утверждает только человек.
Что нужно учитывать перед запуском в работу
Связка закрывает главные дыры, но перед запуском стоит помнить об ограничениях. Платформа Claude Managed Agents пока находится в статусе бета-версии. Из-за длинных сессий здесь пока нет режима нулевого хранения данных и строгих медицинских стандартов. Кроме того, скрытая подстановка ключей пока не работает на собственных серверах.
В свою очередь, NVIDIA OpenShell уже доступен на GitHub в версии 0.1.2 для Docker и Kubernetes. В стресс-тестах разработчиков продвинутые модели два часа пытались уговорить систему дать права на запись в закрытый репозиторий, но внешний контроль выдержал проверку. Разделение контуров и запрет сети по умолчанию уже сейчас позволяют безопасно отдавать агентам сложные рабочие задачи.