
Модели Claude теперь можно запускать прямо внутри инфраструктуры Google Cloud с единым счетом, но запуск автономных агентов преподнес неприятный сюрприз для безопасности. Если администратор отзывает права доступа у сотрудника в корпоративной консоли, запущенная им агентская сессия не останавливается и продолжает выполнять команды, расходуя бюджет компании.
Что изменилось в развертывании моделей
Google Cloud объявил об общедоступности варианта развертывания Claude под прямым управлением разработчика — компании Anthropic. Раньше модели семейства Claude были доступны только через собственную платформу Google. Теперь у корпоративных клиентов появилось два параллельных маршрута.
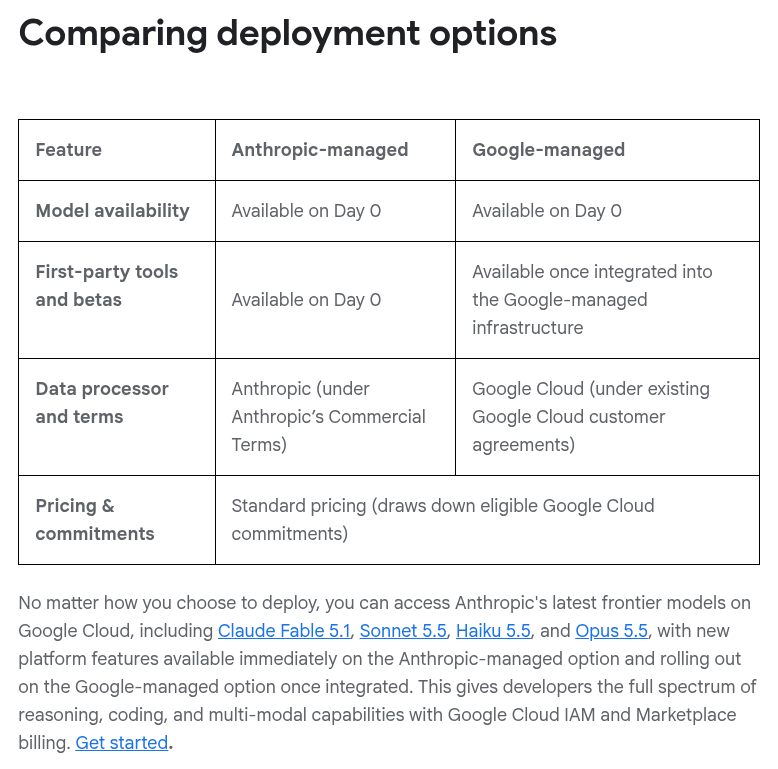
Снаружи условия кажутся одинаковыми: флагманские модели Claude Sonnet 5.5, Haiku 5.5, Opus 5.5 и Fable 5.1 доступны в день официального релиза, тарифы совпадают со стандартными расценками, а оплата списывается через маркетплейс Google Cloud с зачетом выкупленных обязательств. Однако архитектура этих решений работает по разным законам.
Зачем подключать прямое управление от разработчика
Главный повод выбрать вариант под управлением Anthropic — скорость появления агентских функций. В привычной интеграции от Google платформенные новшества появляются не сразу: инженеры облака внедряют их только после долгой внутренней адаптации.
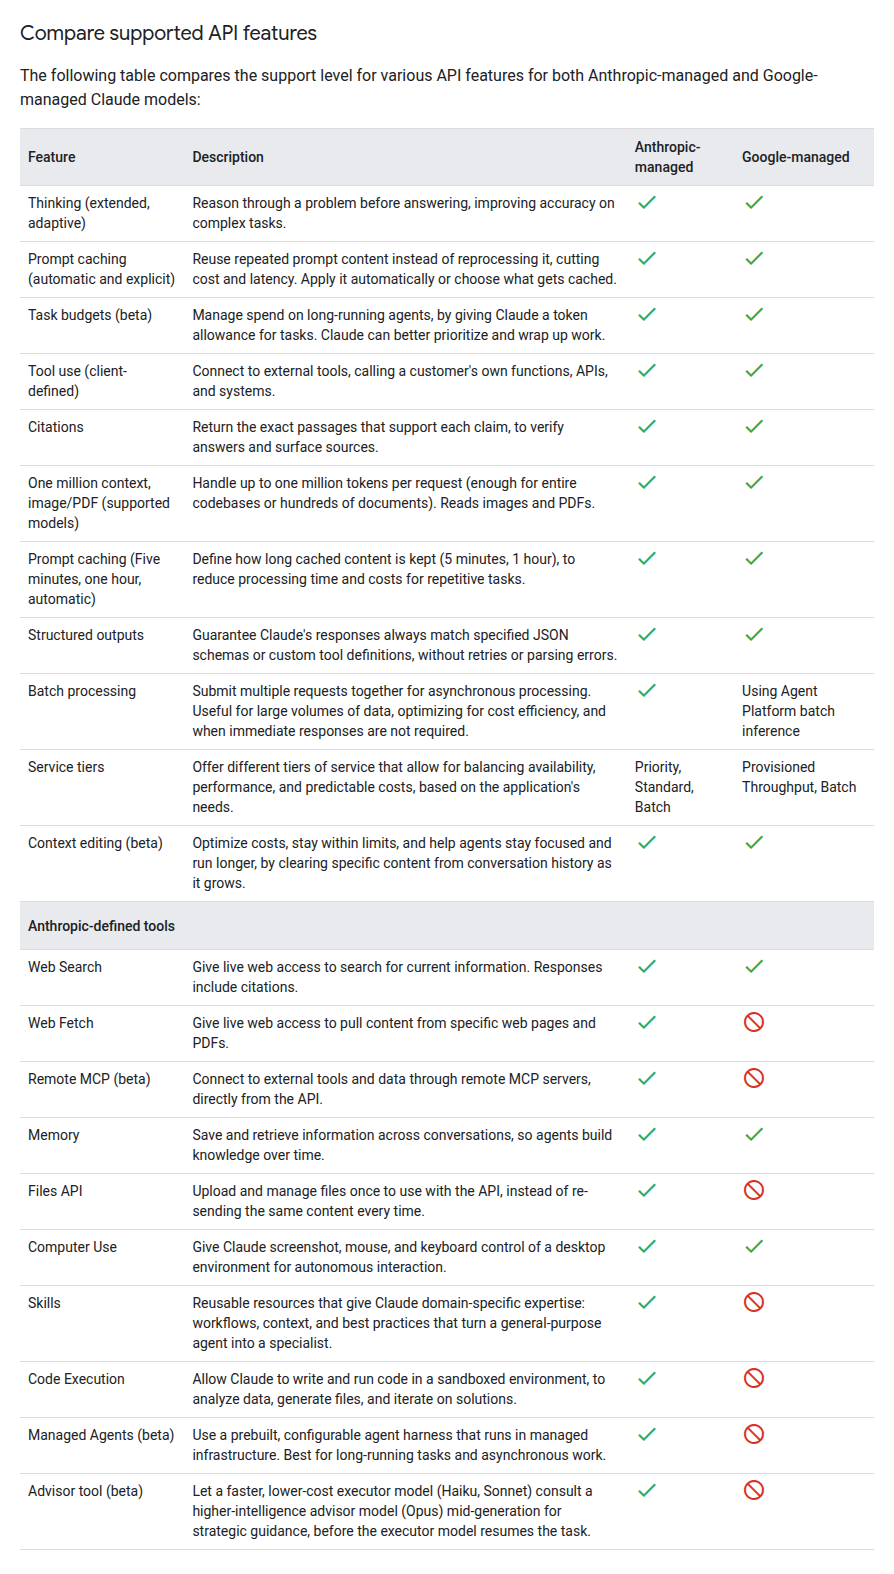
Новый вариант открывает доступ к инструментам сразу в день релиза. Сюда входят автономные агенты Claude Managed Agents, подключаемые навыки, запуск программного кода в песочнице, работа с файлами и удаленные серверы MCP. Если проекту нужен не просто диалоговый ассистент, а агент, способный сам писать скрипты и решать задачи по цепочке, стандартного облачного варианта Google окажется недостаточно.
Почему блокировка сотрудника не гасит активную задачу
Именно в автономных агентах кроется главная ловушка. В классической облачной инфраструктуре действует понятное правило: забрали у специалиста права в панели управления доступом — и любые его действия мгновенно прекращаются.
В новом агентском окружении проверка полномочий устроена иначе. Система проверяет права учетной записи ровно один раз — в секунду создания сессии или настройки расписания. После старта процесс больше не оглядывается на статус своего создателя.
Если инженер запустил длинную сессию агента для обработки данных, а затем лишился доступа к проекту или уволился, агент продолжит работу. Он будет обращаться к моделям, запускать контейнеры с кодом и тратить корпоративный баланс. Точно так же задачи по расписанию продолжат запускаться в заданное время независимо от судьбы создавшей их учетной записи.
За практическими разборами работы с нейросетями и автоматизацией без рекламного шума заходите в Telegram-канал Ковчег.
Как принудительно остановить зависшего агента
Поскольку простое удаление учетной записи или смена ключа не действуют на запущенный процесс, администраторам приходится применять специальные команды. Единственный способ прервать выполнение текущей сессии — отправить отдельный системный сигнал прерывания user.interrupt.
Только после получения этого сигнала сессия переходит в режим ожидания, и лишь тогда ее можно отправить в архив или удалить. Для задач по расписанию требуется отдельное вмешательство: администратор обязан вручную найти развертывание в списке и поставить его на паузу или удалить. Без такой ревизии отзыв прав сотрудника остается иллюзией контроля.
Где на самом деле хранятся корпоративные данные
Второе ключевое отличие касается изоляции информации. При использовании варианта под управлением Google компания сама выступает обработчиком. Запросы не покидают периметр безопасности, поддерживают шифрование ключами клиента, жестко привязаны к регионам в США, Европе или Азии и соответствуют высшим стандартам защиты уровня FedRAMP High.
В варианте под управлением Anthropic обработчиком становится сама компания Anthropic по собственным коммерческим условиям. Документация Google прямо предупреждает: вычисления и хранение идут на мощностях партнера и могут маршрутизироваться за пределы облака Google. Кроме того, режим полного отказа от сохранения данных для агентов и запуска кода недоступен: история сессий сохраняется до ручного удаления, а контейнеры с кодом могут храниться до тридцати дней.
Что проверить перед включением сервиса
Подключение сервиса создает отдельную организацию Anthropic внутри вашего проекта. Перенести туда настройки, файлы или готовые навыки из старых аккаунтов нельзя: авторизация идет исключительно через облачные токены Google Cloud.
При этом журналы аудита доступа к данным по умолчанию выключены, поэтому без ручной настройки администраторы не увидят историю вызовов. Если вы планируете запускать автономных агентов, заранее введите регламент остановки сессий: блокировка учетной записи человека в облаке больше не означает, что запущенные им процессы остановились.


