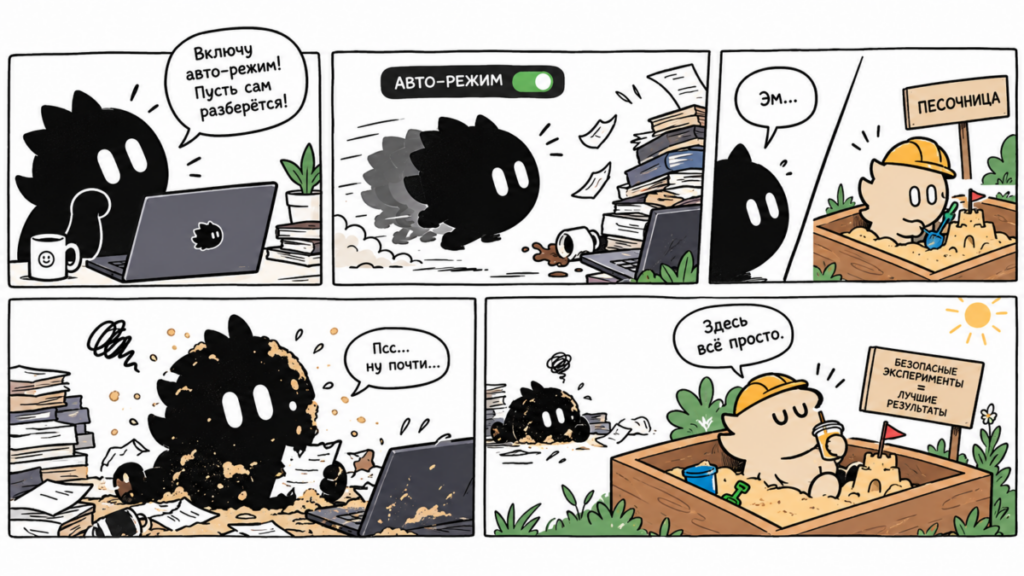
Claude Code умеет запускать команды в терминале без постоянных вопросов, но автоматический режим сам по себе не создает песочницу. Когда вы включаете авто-режим, кажется, что инструмент изолирован от операционной системы и файлы в безопасности. На деле это иллюзия. Авто-режим лишь передает право подтверждения классификатору, а песочница возводит системные границы вокруг кода. Без песочницы ассистент работает на вашей машине со всеми правами текущего пользователя.
В чем разница между классификатором и стеной
Представьте контрольно-пропускной пункт. Классификатор разрешений — это охранник на входе: он оценивает команду и решает, безопасна ли она. Если все спокойно, действие пропускают. Песочница же — глухой забор вокруг площадки. Даже если рабочий захочет сломать соседнее здание, забор физически не позволит выйти за пределы периметра.

Создатели прямо подчеркивают в руководстве по настройке окружения: классификатор оценивает каждое действие отдельно, но никогда не служит барьером изоляции. В тарифах Pro, Max и Team авто-режим включен по умолчанию. В таблице настроек создатели указали: барьер не требуется, а контейнеры лишь добавляют эшелонированную защиту. Из-за этого многие думают, что зеленая галочка гарантирует безопасность. Но вероятностная оценка модели не заменяет запретов системы.
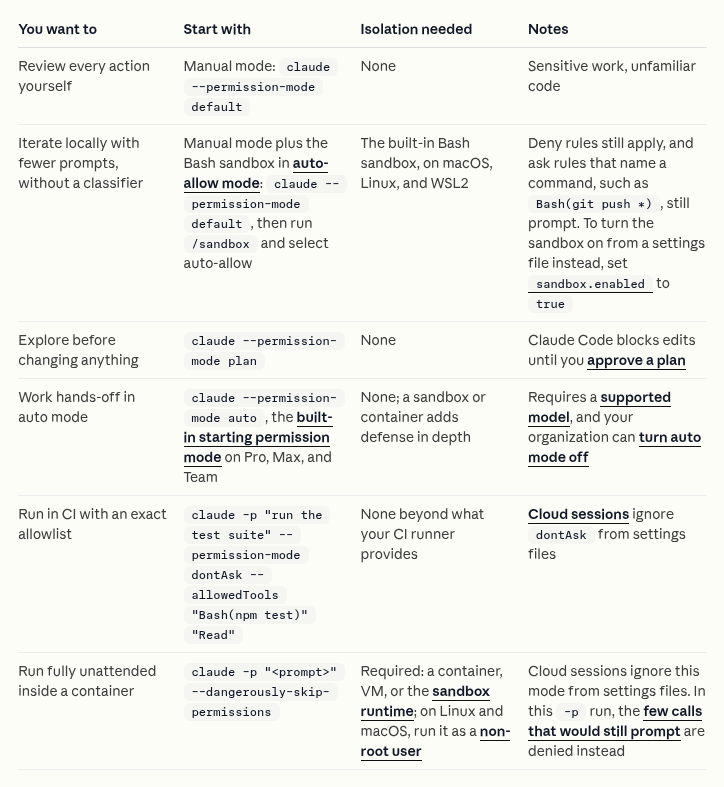
Классификатор решает только один вопрос: кажется ли операция безопасной перед запуском. Песочница решает совсем другое: сможет ли уже запущенный процесс прочитать чужие файлы или уйти в сеть.
Почему встроенная защита оставляет открытые двери
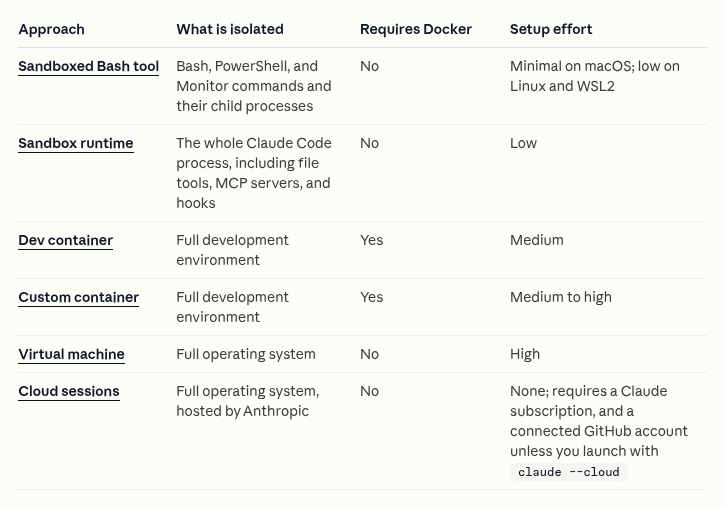
Встроенная песочница терминала защищает только командный интерпретатор — оболочки Bash, PowerShell и монитор. Все остальные механизмы программы выполняются напрямую на рабочей машине.
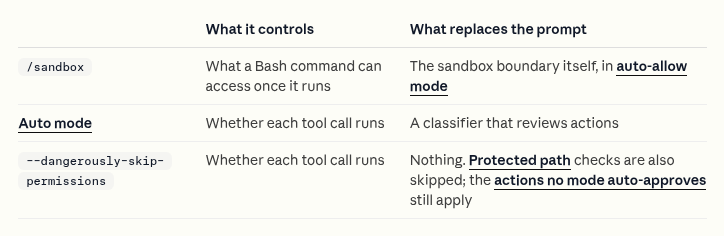

Чтение файлов, правка кода, хуки и внешние серверы протокола контекста работают на хосте. Если скрипт решит прочитать файлы вне рабочего каталога, барьер терминала его не остановит. Для полной изоляции развивается проект защищенного окружения: пакет sandbox-runtime версии 0.0.77 вышел 18 сентября. Он оборачивает процесс целиком, но требует отдельной настройки.
Если вы хотите глубже разобраться в надежной автоматизации без риска потерять данные, загляните в наш Telegram-канал Ковчег, вступайте в сообщество Ковчег в MAX и пройдите практическое обучение Cursor+Make+AI с разбором реальных сценариев.
Что изменилось в свежем обновлении сети
Четырнадцатого сентября в обновлении 2.1.271 появилось исправление сетевого доступа. Раньше при установке библиотек одобренный адрес оставался открытым до конца сессии: одна рутинная загрузка пакета распахивала сеть на часы вперед.
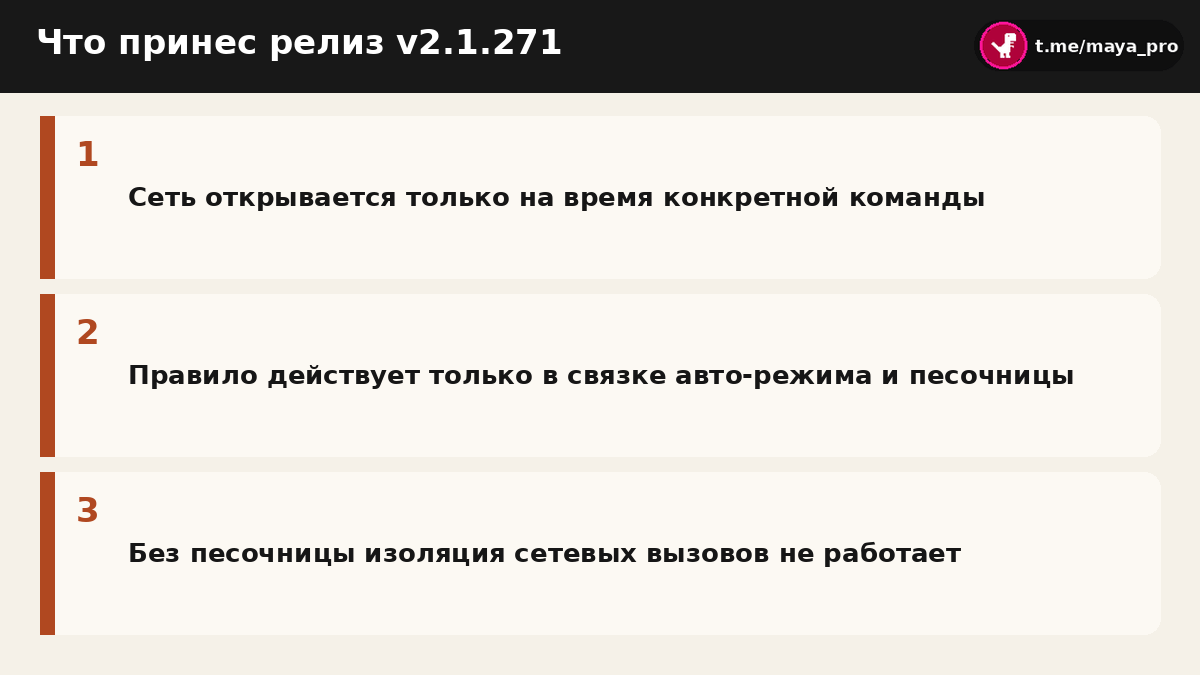
Теперь адреса проверяются вместе с запускаемой командой за один проход. Доступ выдается строго на время работы конкретного вызова: как только процесс завершился, сетевой доступ сразу закрывается. Новшество действует исключительно тогда, когда авто-режим включен вместе с работающей песочницей. Без изолятора точечные сетевые правила не активируются.
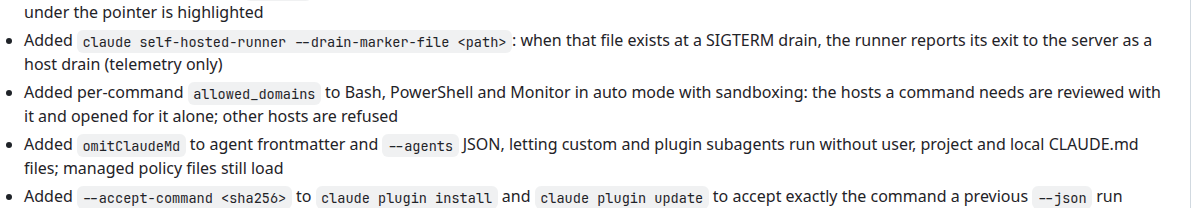
Точечное разрешение сетевых адресов на одну команду работает только при включенной песочнице. Без системного изолятора авто-режим не сможет запереть открытую сеть обратно.
Сколько ошибок пропускает классификатор
Отчеты разработчиков показывают: в ручном режиме люди одобряют до 97 процентов всех запросов терминала. Человек устает читать однотипные строки и начинает механически жать кнопку согласия.

Классификатор отсекает явные угрозы вроде удаления диска или выгрузки секретов. Но на нестандартных действиях доля ложноотрицательных решений достигает 17 процентов: почти каждая шестая сомнительная операция получает одобрение. Свежий релиз 2.1.278 от 19 сентября перевел классификатор корпоративных версий на сервер, но это лишь маршрут биллинга, а не защита машины.
Автоматический режим заметно снижает риск случайных ошибок по сравнению с полным отключением проверок, но семнадцать процентов пропусков не позволяют доверять ему работу с важными данными без изоляции.
Как выстроить защиту на своем компьютере
Чтобы безопасно работать в автономном режиме, разделяйте уровни контроля:
- Задавайте жесткие запреты в файле настроек. При сжатии контекста длинной беседы устные указания забываются. Для критических каталогов и опасных команд используйте явные правила блокировки.
- Включайте песочницу принудительно. Настройте параметры так, чтобы при любой ошибке изолированного контура терминал останавливал работу, а не продолжал вызовы на открытом хосте.
- Используйте контейнеры для незнакомого кода. Для чужих репозиториев запускайте процесс внутри изолированного контейнера или виртуальной машины.
Автоматический режим бережет внимание и снимает рутину, а песочница защищает операционную систему. Надежная работа начинается там, где алгоритм прикрыт системным замком.


